ENCUENTRO INTERNACIONAL DE SEGURIDAD
Los incumplimientos graves en ciberseguridad podrán ser sancionados
La homologación de productos y servicios que prevé la normativa europea abre a las empresas «un mercado único con un potencial enorme».
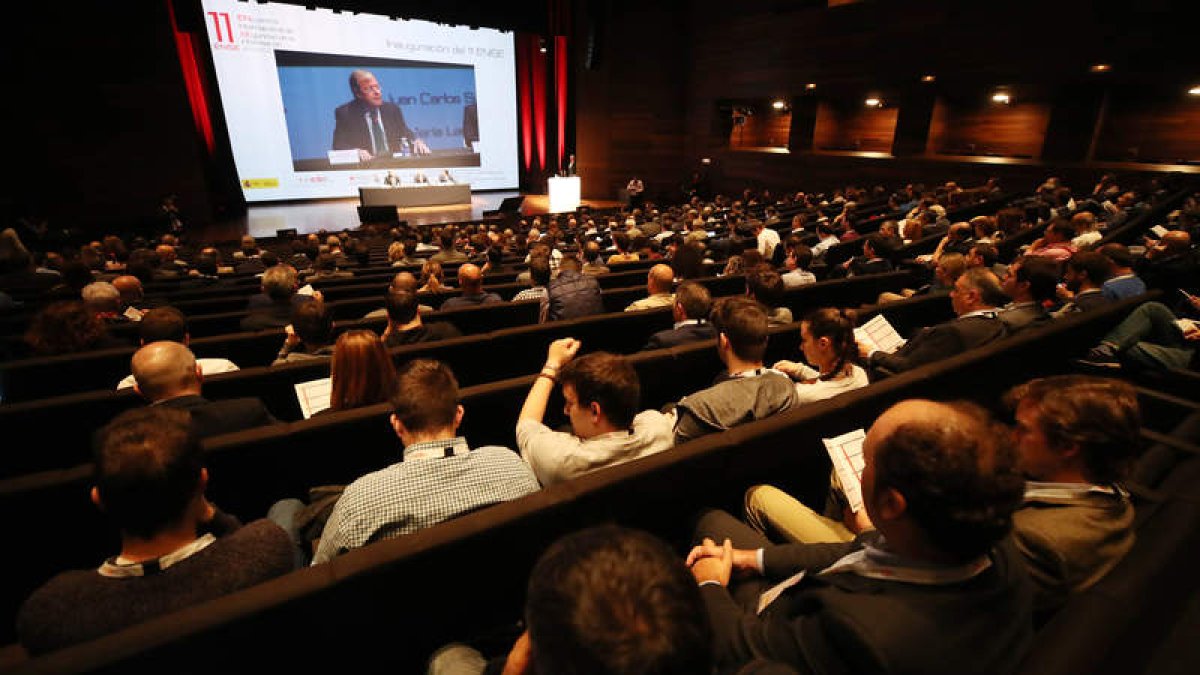
El Enise ha batido de nuevo, en su undécima edición, el récord de participantes, con 1.300 personas
maría j. muñiz | león
Un marco más proactivo que reactivo, que mejora la capacidad de respuesta y la resiliencia ante ataques informáticos y que prevé la armonización del espacio único europeo en materia de ciberseguridad es el escenario que plantea la nueva y ambiciosa normativa europea, que se presentó hace poco más de un mes y está en fase de exposición pública antes de sentar las bases de lo que los expertos califican como una auténtica revolución en la normativa y las estrategias sobre seguridad tecnológica en el conjunto de la Unión Europea. Las principales líneas de este futuro inmediato, que supondrán una profunda modificación tanto del espacio normativo actual como de los organismos que lo conforman (entre ellos el Instituto Nacional de Ciberseguridad, Incibe), fueron dibujadas ayer por Gloria Placer, directora del Gabinete de la Secretaría de Estado para la Sociedad de la Información y la Agenda Digital, y vocal también del Ministerio de Energía y Agenda Digital ante el Consejo Nacional de Ciberseguridad.
Placer destacó que tanto esta comunicación europea como la Directiva NIS de junio de 2016, que tiene que estar traspuesta a la legislación española antes del 9 de mayo, condicionan de manera importante la Estrategia Digital para una España Inteligente que está desarrollándose. «Obligan a una adaptación ordenada a un marco que presenta un escenario de retos, pero también de oportunidades empresariales y de acercamiento a la situación de otros países más avanzados en este sentido», señaló la directora de gabinete.
Entre los aspectos más novedosos de la nueva normativa (que el mes que viene saldrá a consulta pública en España) destaca la capacidad de la Administración para imponer sanciones en aquellos casos en los que los incumplimientos graves de las recomendaciones o exigencias de ciberseguridad supongan un peligro.
Gloria Placer pronunció ayer una de las primeras conferencias del Encuentro Internacional de Seguridad (Enise), que León acoge de nuevo en su undécima edición y está organizado por el Incibe. Señaló que la reforma legal que afronta en este momento el sector es «muy profunda», y supone crear una Agencia Europea de Ciberseguridad por encima de las estructuras existentes, además de «un paquete de modificaciones legislativas que darán las herramientas adecuadas para defendernos de los ataques».
Desde el punto de vista empresarial la nueva agencia tendrá «un papel centralizador en la UE de productos ciberseguros, y también coordinará el centro europeo de investigación y desarrollo en esta materia». Para las empresas el establecimiento de un marco de productos homologados en el mercado único permitirá «acceder a un mercado único con un potencial enorme de crecimiento», ya que los baremos estarán establecidos y serán compartidos.
La normativa europea y su traslado a la legislación española tiene como objetivo «la necesidad de promoveré ecosistemas cibernéticos fiables, además de un desarrollo económico sostenible e integrador». Y la transformación digital se asienta sobre cinco pilares fundamentales: el uso de los datos, las plataformas en las que éstos se comparten, la regulación de los sistemas inteligentes, infraestructuras robustas y rápidas pero también fiables y los nuevos derechos de los ciudadanos, que «tienen que ser atendidos con la flexibilidad que impone un sistema en constante cambio».