Internacional cyberex
Objetivo: salvar a Atlantis
Más de 300 especialistas en ciberseguridad de 25 países cooperan durante ocho horas para resolver un ciberataque a un país ficticio
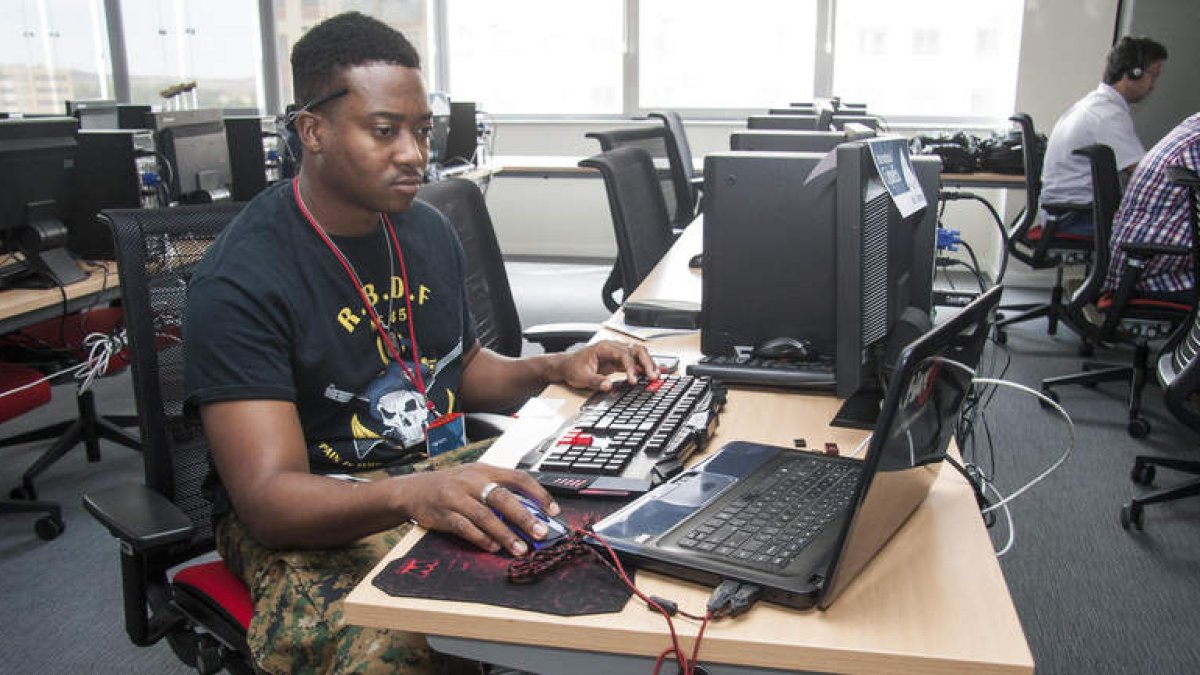
El Incibe acogió el centro de control que monitorizó la actividad de los 47 equipos participantes en esta edición del Cyberex. F. OTERO PERANDONES
maría j. muñiz | león
Un grupo de hacktivistas amenaza al gobierno de Atlantis con atacar las infraestructuras críticas del país hasta paralizarlo totalmente, y pide a cambio una suma de dinero. Atlantis decide no ceder al chantaje y reclama la cooperación internacional para evitar el impacto del ataque a sus servicios básicos, minimizar los daños en caso de que se produzca e identificar a los atacantes, para ponerles en manos de las fuerzas de seguridad. Es el ataque ficticio contra un país ficticio, pero desarrollado por expertos en ciberseguridad para poner a prueba la habilidad de los equipos de respuesta a incidentes de 47 equipos, y establecer en qué aspectos pueden realizarse mejoras.
Es el escenario en el que ayer se desarrolló la segunda edición del International Cyberex en el Instituto Nacional de Ciberseguridad (Incibe). Durante ocho horas 308 especialistas, con un perfil altamente técnico y entrenados para resolver ataques cibernéticos, intentaron desarmar el ataque programado tanto por el instituto como por el Centro Nacional para la Protección de las Infraestructuras Críticas (CNPIC). Una actuación que se lleva a cabo junto con la Organización de Estados Americanos (OEA).
«Hemos puesto todo nuestro talento en diseñar un ataque cuya resolución es muy compleja. A lo largo de las horas van surgiendo nuevos problemas y entornos que complican la identificación y el poner freno a este ataque», señaló ayer el director general del Incibe, Miguel Rego, tras dar comienzo a las 16.00 horas al tiempo de resolución del ciberejercicio.
En total 308 especialistas de 25 países participan en esta segunda edición del Cyberex, cuyo objetivo fundamental es «probar la capacidad de los equipos para neutralizar un ataque contra las infraestructuras críticas de un país ficticio». Rego destacó la importancia de mejorar la formación de estos equipos de expertos en resolución de ataques, pero sobre todo «la cooperación internacional, que es la base para luchar contra los ataques cibernéticos».
La evolución de los equipos y la puntuación que finalmente lograron se siguió ayer desde el centro de control ubicado en el Incibe, desde donde se monitorizó la actividad de todos los participantes. Al término del ejercicio todos ellos recibieron un informe detallado sobre su nivel de competencia y los aspectos de mejora a implantar en sus respectivos centros de ciberseguridad.
Referente internacional
La inauguración del Cyberex contó con la participación, además de Rego, del director del CNPIC, Fernando Sánchez; la comisaria jefe de León, María Marcos y los concejales de Empleo, Promoción Económica y Educación, Javier García Prieto; y Hacienda, Agustín Rajoy.
García Prieto dio la bienvenida a los participantes en el Cyberex y destacó las tres importantes citas que el Incibe ha programado este año para León: el Summer Boot Camp, que actualmente se desarrolla; el Cybercamp y el Enise. «El Incibe es un vecino excepcional, a la vanguardia del conocimiento en el principal desafío de la sociedad actual, que es la ciberdelincuencia. Y es un referente que coloca a la ciudad en el punto de control a nivel mundial de una materia cada vez más importante, que tiene que ser también tractor de nuevas empresas y de investigación que se desarrollen en la ciudad y sean un pilar de cara al futuro».
El International Cyberex forma parte del acuerdo de colaboración suscrito entre el Ministerio de Asuntos Exteriores y la OEA para desarrollar acciones conjuntas que tienen como objetivo «reforzar los niveles de producción a nivel internacional de una forma integral, coordinada y eficaz».
El ejercicio permite que los equipos se entrenen y adquieran experiencia en el análisis técnico, respuesta y coordinación en el caso de un incidente.
La participación se llevó a cabo a través del formato CTF (Capture de flag) y los equipos han participado bien presencialmente dentro del Summer BootCamp o de forma remota en cada uno de sus países. Se trataron gestión de incidentes, fraude electrónico, análisis de sistemas comprometidos, malware, forense informático,...