NUEVOS CIBERDELITOS
Los piratas rastrean tu historia clínica
La Consejería de Sanidad ha firmado un acuerdo con el CNI para la protección de más de un millón de historias clínicas de pacientes leoneses cuya digitalización ya es un hecho. Sin embargo, aún no existe un Plan Estratégico Sectorial que identifique y catalogue las infraestructuras críticas sanitarias que existen
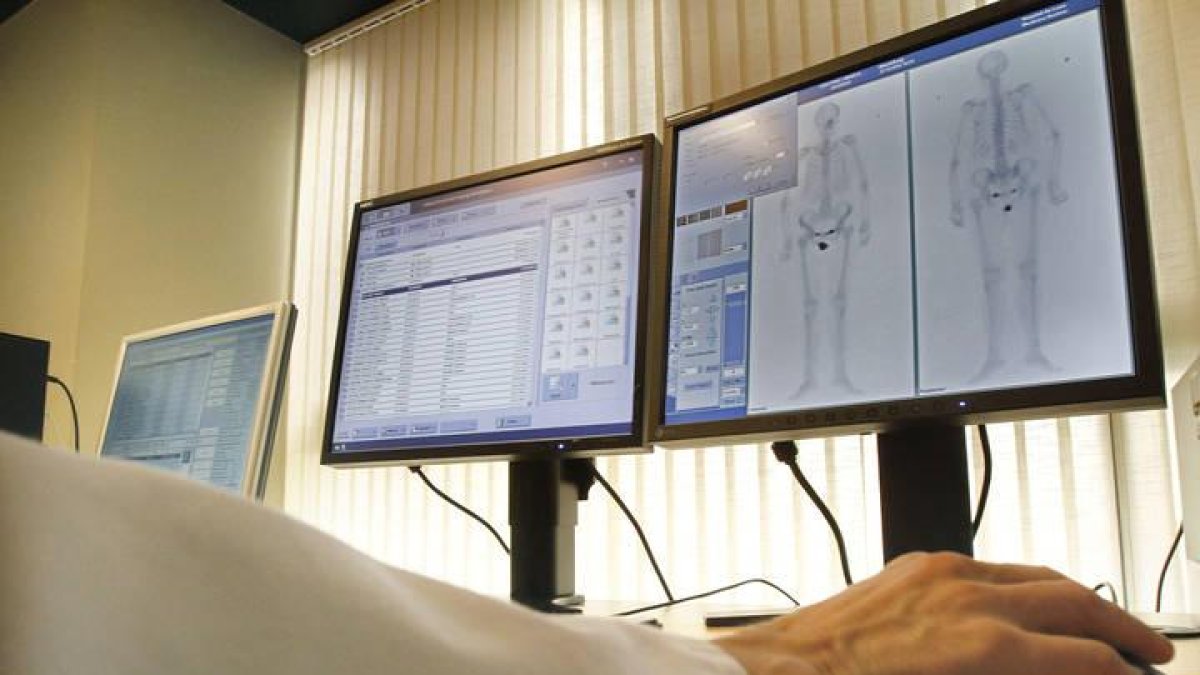
Un médico consultando el historial de un paciente.
cristina fanjul | león
Son 400.000 historias clínicas activas y 700.000 pasivas, los datos de 1.100.000 pacientes de la provincia que ya han sido digitalizados y que, por lo tanto, podrían caer en manos de piratas informáticos. El gerente del Caule, Juan Luis Burón, destaca que hay duplicados en papel de todas ellas, con lo que, en principio, un ciberataque que bloqueara el acceso a los datos de los pacientes no causaría daños irreparables, si bien se producirían retrasos, sobre todo en Urgencias. Hospitales y centros de salud se han convertido en infraestructuras críticas, susceptibles de ser atacadas, secuestradas por agencias externas, como ya ocurrió este mismo año con los hospitales británicos. Sin embargo, y según aseguran los responsables del Centro Nacional de Infaestructuras Críticas (CNPIC), aún no existe un Plan Estratégico Sectorial que identifique y catalogue las distintas infraestructuras sanitarias existentes. «Es previsible su futura designación», anuncian no obstante desde la Gerencia Regional de Salud.
Ataques de malware
Durante los ataques mundiales sufridos el mes pasado en todo el mundo, decenas de hospitales británicos se vieron obligados a retrasar cirugías programadas puesto que no pudieron acceder a los resultados de las pruebas diagnósticas. Igualmente, los fallos en el sistema del Sacyl que tuvieron lugar en 2015 provocaron un caos en el que se vieron implicados 3.600 centros de Atención Primaria de la comunidad y numerosos consultorios locales. Durante cinco horas resultó imposible realizar trámites como dar recetas o pasar consulta porque no se podía acceder al historial médico de los pacientes.
La Junta asegura que mantiene un acuerdo de colaboración con el CCN-CERT dependiente del Centro Criptológico Nacional —Centro Nacional de Inteligencia— con el fin de realizar acciones preventivas, correctivas y de contención en materia de seguridad de la información mediante la detección en tiempo real de las amenazas e incidentes existentes. La Consejería no precisa la información y se limita a decir que «no es conveniente entrar en detalle, para su divulgación general, sobre sistemas, procedimientos o programas destinados a proteger infraestructuras de posibles ataques para no compartir información sensible, ni focalizarlo sobre determinada organización».
Y es que, según detallan los expertos, los datos personales que se encuentran en los expedientes clínicos de los pacientes no sólo podrían detener o alargar los protocolos médicos en el caso de que los sistemas fueran bloqueados por un malware, sino que los ciberdelincuentes podrían obtener dicha información con el objetivo de generar perfiles de identidad y suplantar identidades. Robos y estafas estarían detrás del objetivo de los piratas informáticos puesto que, según los expertos, los hackers podrían cometer estafas o para apropiarse de patrimonio de las víctimas casi sin que las víctimas se den cuenta.
Actualización de protocolos
Las redes informáticas de los hospitales españoles, aseguran las fuentes consultadas, están preparadas ante posibles violaciones de seguridad en los intercambios de expedientes médicos entre un centro y otro. Sin embargo, los métodos cada vez más modernos que utilizan los piratas informáticos hacen necesario una actualización constante de los protocolos utilizados para evitarlo.
Por eso, la Gerencia Regional de Salud mantiene una línea de trabajo orientada a la gestión continuada de la seguridad mediante su adecuación al Esquema Nacional de Seguridad. Sus responsables aseguran que la red sanitaria en la que se encuentra integrado el Complejo Hospitalario de León dispone de las líneas de defensa necesarias para garantizar una estrategia de protección constituida por múltiples capas de seguridad. «Las líneas de defensa no solo están constituidas por medidas de infraestructuras físicas (equipos de seguridad perimetral tales como cortafuegos) sino también de naturaleza organizativa», precisan. Además, sostienen que el Hospital cuenta con un Plan de Contingencia en el que se definen el conjunto de procedimientos —entre ellos, la recuperación de copias de seguridad de la información— a ejecutar en caso de incidentes con el fin de garantizar la correcta restauración del servicio.