Datos a buen recaudo
La ley de Protección de Datos que entre en vigor hoy en todos los países de la UE llevará casi un año de adaptación a las 170.000 micropyms de León. Una norma 'compleja para los empresarios' nacida para proteger a los usuarios
A partir de hoy, los usuarios tendrán una participación activa sobre quién tiene o qué se puede hacer con sus datos personales. El nuevo Reglamento General de Protección de Datos, conocido por las siglas GDPR, obliga las empresas a solicitar un consentimiento expreso —no tácito— de los datos personales cedidos para registrarse en cualquier servicio. La norma entra en vigor en todos los países de la Unión Europea para evitar que los estados miembros tengan que modificar sus legislación. El nuevo reglamento devuelve a los usuarios la gestión que quieren que se haga con la información disponible en el nuevo ecosistema digital. Los datos personales están protegidos por la normativa, al terminar la moratoria fijada tras la entrada en vigor de la norma en mayo de 2016. El no cumplimiento y el mal uso de los datos de los usuarios puede acarrear hasta diez millones de euros de multa, o el 2% del volumen de negocio anual. A los 170.000 pequeños y medianos empresarios leoneses de la provincia les llevará casi un año adaptarse a las nueva ley, según reconoció ayer el presidente de la Federación Leonesa de Empresarios (Fele), Javier Cepedano. «Es una ley compleja y como toda nueva norma que comienza lleva un tiempo poner en marcha porque tiene unos costes para el empresario, bien en aplicación de la ley o en preparar a la gente que trabaja en la empresa con medidas exteriores». Cepedano cree que a las pymes y micropymes les cuesta adaptarse «porque supone un gran esfuerzo y lo dejamos para el último momento». Y ese «último momento» se traduce en los últimos dos meses, con cursos de adaptación a la nueva norma. Un 12,3 % de las empresas en España ya ha finalizado su proceso de adaptación, según el II Estudio Empresas y Ciberseguridad, elaborado por la agencia de calificación de seguridad en telecomunicaciones Leet Security. El riesgo de ciberataques es superior al de 2017 para el 54,7 % de las empresas consultadas, por lo que el 56,2 % manifiestan haber incrementado este año su inversión en esta materia.
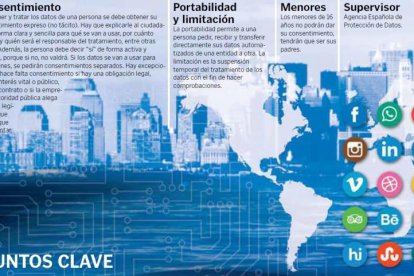
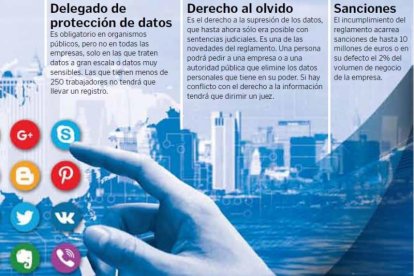
La nueva normativa introduce conceptos como ‘derecho al olvido’ —es decir, que una plataforma está obligada a eliminar todos los datos que guarda de un usuario si este lo solicita—, ‘consentimientos separados’ —si los datos se van a utilizar para distintos fines—, ‘portabilidad’ —pedir, recibir y transferir directamente sus datos automatizados de una entidad a otra— y ‘limitación’ —suspensión temporal del tratamiento de los datos— e introduce la figura del Delegado de Protección de datos, obligatorio en los organismos públicos, pero sólo obligatorio en las empresas que trabajen con datos de usuarios a gran escala o datos muy sensibles. Si la empresa tiene menos de 250 trabajadores no tendrá que llevar el registro.
Juristas, diputados y responsables de la Agencia Española de Protección de Datos (AEPD) destacaron ayer en la jornada ‘Retos de la Ley de Protección de Datos ante la entrada en vigor del nuevo reglamento europeo’ que el reglamento «permitirá al usuario recuperar el control de sus catos personales, de modo que no tengan que renunciar a ese derecho a cambiar del acceso a la innovación, en un mercado en donde gran número de proveedores de servicios de internet está monetizando la información de las personas como modelo de negocio, lo que genera desconfianza», explica a Efe Jesús Rubí, adjunto a la directora de la Agencia Española de Protección de Datos.
Para las empresas desaparecen las diferencias que había hasta ahora en el uso y tratamiento de los datos personales en cada Estado y se unifica la legislación en todos los países.